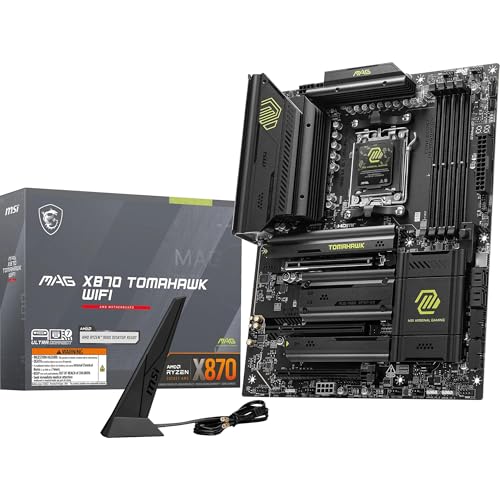
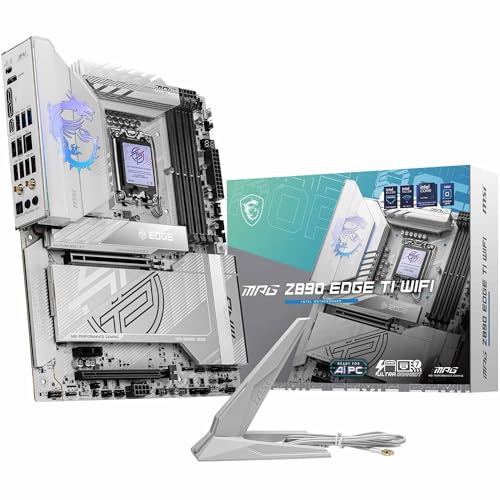
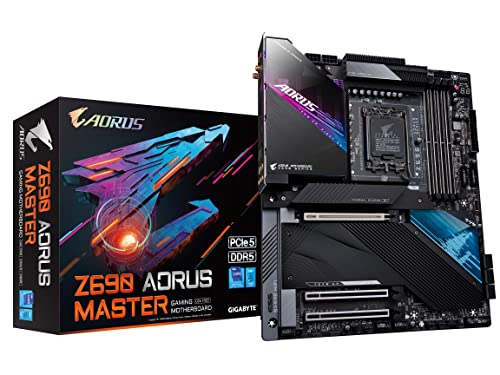
Windows 11 exige une carte mère avec firmware UEFI, capacité Secure Boot et Trusted Platform Module (TPM) version 2.0. La carte mère doit prendre en charge l'UEFI au lieu du BIOS hérité et disposer du TPM 2.0 soit sous forme de puce dédiée, soit sous forme de firmware TPM intégré (fTPM). Secure Boot doit être disponible et peut être activé dans les paramètres UEFI, qui vérifient la signature numérique du système d'exploitation au démarrage.
La carte mère doit aussi disposer d'une compatibilité spécifique avec le socket du processeur, car Windows 11 ne prend en charge que les processeurs Intel de 8e génération et plus récents, ainsi que les processeurs AMD Ryzen série 2000 et plus récents.
La plupart des cartes mères modernes depuis 2017 répondent à ces exigences, mais les cartes plus anciennes peuvent ne pas avoir la prise en charge du TPM 2.0 ou une implémentation UEFI correcte. Certaines cartes mères exigent une mise à jour du BIOS pour activer la fonctionnalité TPM ou pour ajouter la prise en charge du fTPM via le firmware.
Comment puis-je vérifier si ma carte mère prend en charge Windows 11 ?
Vous pouvez vérifier si votre carte mère prend en charge Windows 11 en confirmant que votre système répond aux exigences matérielles de Microsoft via l'application PC Health Check ou en vérifiant manuellement les spécifications de votre carte mère. Les principales exigences incluent le TPM 2.0 (Trusted Platform Module), un firmware UEFI avec capacité Secure Boot et un CPU compatible de 8e génération Intel ou de la série AMD Ryzen 2000 et plus récentes.
Existe-t-il des solutions de contournement pour les cartes mères ou CPU non pris en charge ?
Oui, il existe des solutions de contournement pour les cartes mères ou CPU non pris en charge, bien qu'elles exigent des modifications techniques et comportent des risques. Ces méthodes contournent les vérifications de compatibilité matérielle qui empêchent les systèmes d'exploitation plus récents de fonctionner sur du matériel plus ancien.
Les modifications du registre représentent l'approche la plus courante. Les utilisateurs peuvent modifier les entrées du Registre Windows pour désactiver les exigences TPM 2.0 et Secure Boot, qui bloquent l'installation sur les systèmes non pris en charge. Le processus consiste à créer des clés de registre spécifiques qui amènent le système à croire que les exigences matérielles sont satisfaites.
Les modifications du support d'amorçage fonctionnent également efficacement : les utilisateurs peuvent modifier le support d'installation de Windows en supprimant les fichiers de vérification de compatibilité ou en utilisant des outils tiers qui patchent le programme d'installation. Cette méthode permet au processus d'installation de continuer sans vérification matérielle.
Les modifications du BIOS offrent une autre solution pour certains systèmes. Le flashage d'un firmware BIOS personnalisé peut activer l'émulation TPM ou modifier le signalement matériel afin de satisfaire aux exigences du système. Cependant, cette approche comporte des risques importants, car des modifications incorrectes du BIOS peuvent endommager définitivement la carte mère.