Combien coûte un logiciel CRM européen ?
Un logiciel CRM européen coûte généralement entre 15–50 € par utilisateur et par mois pour les formules professionnelles standard, tandis que les forfaits grands comptes oscillent de 60 € à 120 € par poste mensuel. Les offres d'entrée de gamme débutent habituellement entre 12 € et 20 € par utilisateur, intégrant la gestion visuelle du pipeline, le suivi des consentements RGPD et la centralisation des contacts pour les équipes en développement.
Les formules intermédiaires, affichées entre 25 € et 50 € par poste, donnent accès aux séquences d'e-mails automatisées, aux pipelines multidevises, aux modèles de devis conformes aux règles de TVA intracommunautaire et à la gestion granulaire des droits d'accès. La souscription annuelle offre couramment des remises de 15 à 20 % par rapport au tarif mensuel, constituant la norme chez les entreprises européennes.
Les directions doivent également anticiper d'éventuels modules avancés sur mesure, tels que des instances cloud souveraines dédiées, des connecteurs vers des ERP régionaux et un accompagnement juridique prioritaire en matière de conformité.
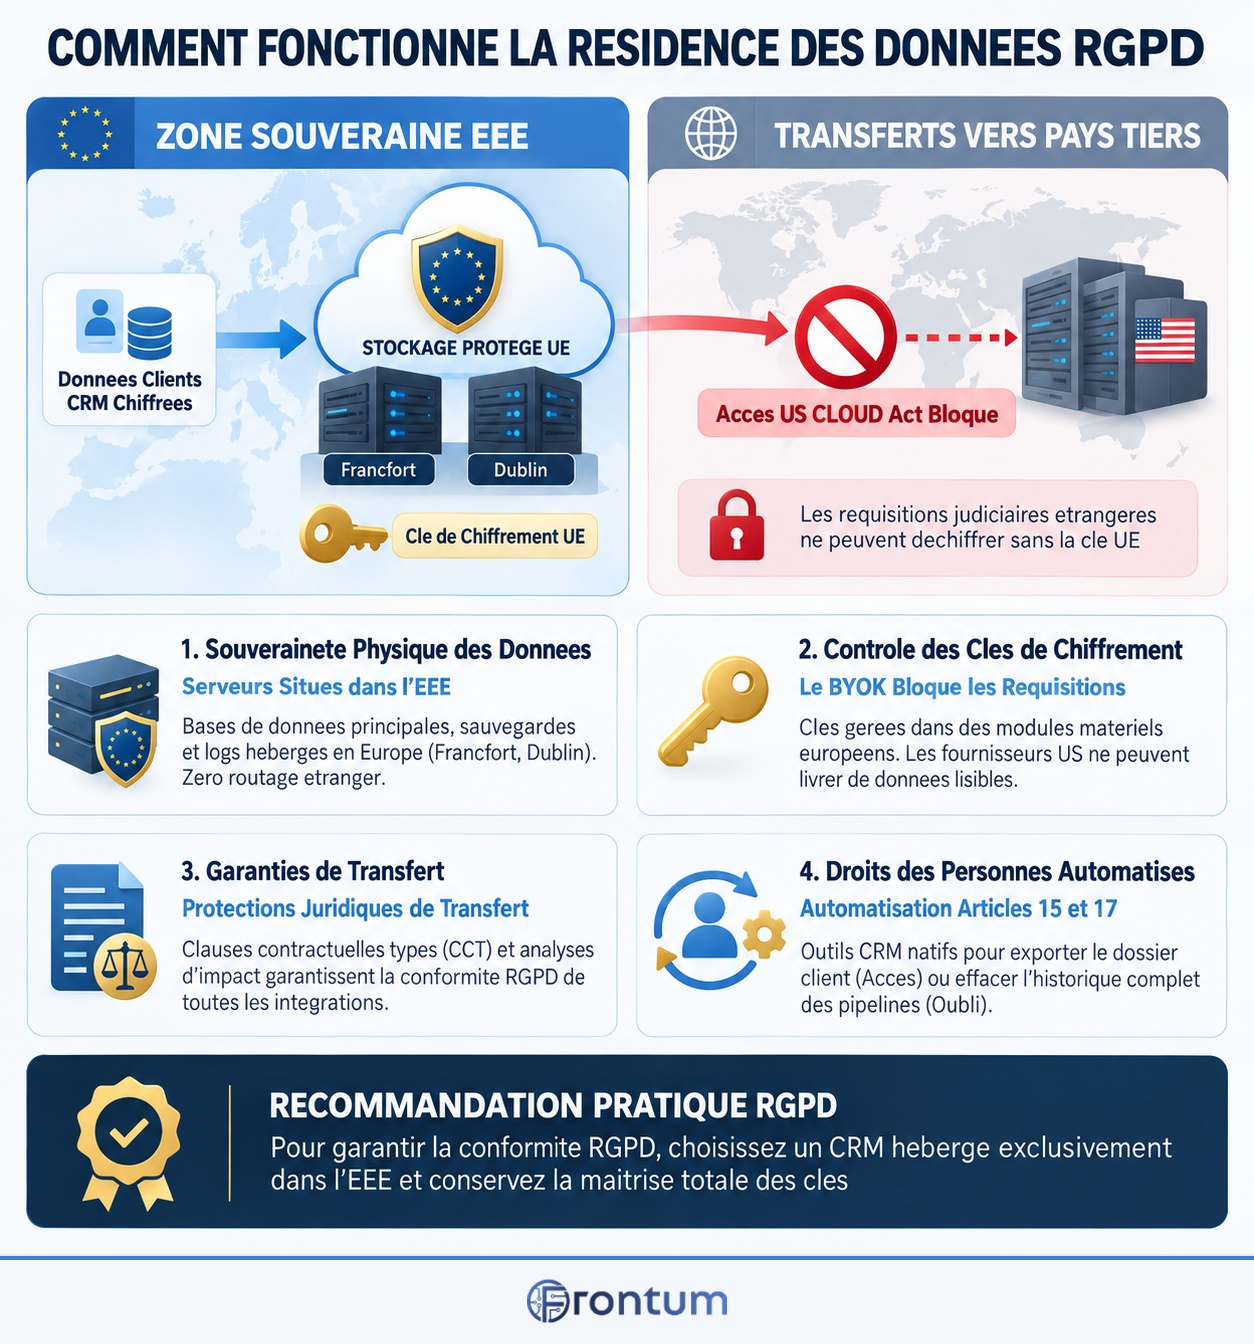
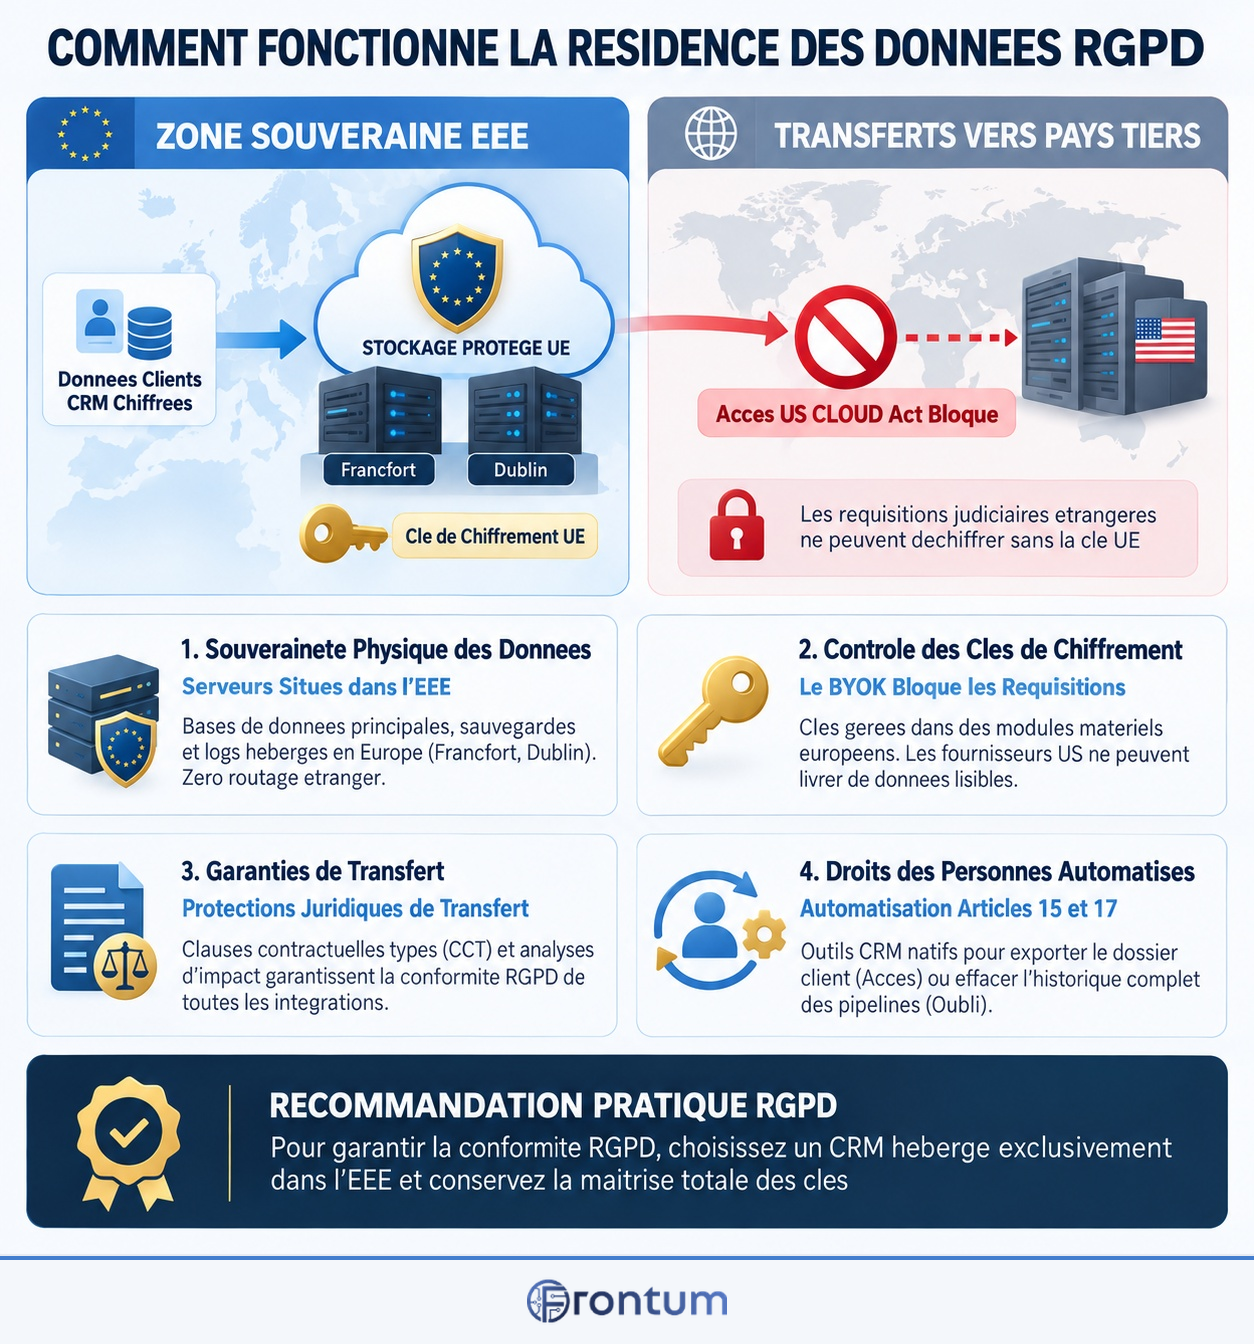
L'hébergement européen des données et les infrastructures cloud souveraines assurent la conformité au RGPD en garantissant que les fiches clients, correspondances et contrats commerciaux sont stockés exclusivement dans des centres de données situés dans l'Espace économique européen. Ce confinement géographique élimine les vulnérabilités liées aux transferts internationaux et met les entreprises européennes à l'abri des lois extraterritoriales de surveillance telles que le CLOUD Act américain.
Des éditeurs régionaux comme Teamleader, Karlia, Axonaut ou Sellsy hébergent leurs services exclusivement dans des centres européens administrés par des acteurs comme Hetzner, Scaleway ou OVHcloud en Allemagne et en France. Des plateformes d'envergure internationale telles que Pipedrive et Zoho CRM proposent des infrastructures européennes dédiées à Francfort et Dublin, permettant aux clients de l'UE d'isoler leurs données dès l'inscription. À l'opposé, les géants américains du cloud s'appuient fréquemment sur le cadre de protection des données UE-États-Unis, sujet à des contestations juridiques régulières.
Assurer la localisation des données au sein de l'Union européenne simplifie les contrôles réglementaires et tranquillise les acheteurs institutionnels exigeants en matière de vie privée. Lorsque les données d'entreprise ne franchissent aucune frontière internationale, les juristes s'affranchissent de la rédaction de clauses contractuelles types complexes et respectent scrupuleusement l'article 44 du RGPD sur les transferts de données.
Les outils de communication multilingue et de facturation localisée intègrent les éléments suivants :
- Modèles d'e-mails et blocs de texte multilingues : Bibliothèque de gabarits réutilisables rédigés dans les principales langues européennes, dont le français, l'anglais, l'allemand, l'espagnol, l'italien et le néerlandais. Les commerciaux peuvent ainsi échanger avec des prospects étrangers dans leur langue maternelle avec un vocabulaire adapté et validé.
- Gestion du pipeline multidevises et suivi des taux de change : Suivi des affaires dans les devises clés comme l'euro, la livre sterling, le dollar américain et le franc suisse avec actualisation automatique ou manuelle des cours. Cette flexibilité permet de tarifer dans la monnaie du client tout en consolidant les prévisions globales dans la devise de référence de l'entreprise.
- Émission de factures conformes à la TVA et aux exigences fiscales européennes : Génération intégrée de documents financiers respectant les normes fiscales européennes, incluant l'autoliquidation de la TVA, la gestion des livraisons intracommunautaires et les numéros SIRET ou TVA. Une facturation rigoureuse préserve les entreprises transfrontalières de redressements ou de pénalités fiscales.
- Formatage régional des dates, nombres et coordonnées postales : Paramétrage fin des paramètres régionaux pour les symboles monétaires, séparateurs de milliers, indicatifs téléphoniques et codes postaux conformes aux règles nationales. Une présentation irréprochable élimine toute ambiguïté sur les devis commerciaux et les contrats de prestation.
- Passerelles de paiement européennes interconnectées : Compatibilité directe avec les modes de règlement incontournables en Europe, tels que le prélèvement SEPA, iDEAL, Bancontact ou Sofort, en complément des cartes bancaires. Proposer les moyens de paiement régionaux favorise la validation rapide des devis et fluidifie le recouvrement.
- Mentions légales et bandeaux de confidentialité conformes : Ajout automatique des mentions légales nationales, numéros d'immatriculation au registre du commerce et cases de consentement RGPD sur les propositions et formulaires web. Cette traçabilité juridique garantit la conformité de chaque document commercial avec le droit local des affaires.
- Portails clients et espaces de signature multilingues : Espaces extranet et interfaces de signature électronique s'affichant dans la langue choisie par l'acheteur européen. Proposer une contractualisation dans la langue du client renforce la confiance des directeurs des achats lors des négociations stratégiques.
Quels audits de sécurité, certifications ISO et accords de traitement des données sont exigés ?
Le déploiement d'un CRM en entreprise exige des audits de sécurité menés par des organismes indépendants, des certifications ISO reconnues et un Accord de traitement des données (DPA) formel attestant que l'éditeur respecte les normes internationales de sécurité, de chiffrement et de conformité légale. Ces vérifications fournissent aux équipes juridiques et de conformité des preuves tangibles de la rigueur opérationnelle.
Les solutions de référence conservent des certifications ISO 27001 à jour ainsi que des rapports SOC 2 Type II, attestant de la restriction stricte des accès physiques aux serveurs et de l'application continue des correctifs logiciels. Les éditeurs doivent s'engager par un accord DPA juridiquement contraignant intégrant les clauses contractuelles types, un processus d'alerte en cas de violation de données sous 72 heures et des modalités claires pour exécuter le droit à l'effacement prévu par l'article 17 du RGPD. Sur le plan technique, un chiffrement AES-256 au repos et TLS 1.3 en transit est indispensable.
Les services achats doivent réclamer les résumés d'audit récents et étudier la chaîne des sous-traitants ultérieurs avant toute signature contractuelle. L'exigence d'une documentation de conformité transparente préserve l'organisation des amendes réglementaires et garantit la protection intégrale des données confidentielles contre les cybermenaces.
Quels critères les entreprises européennes doivent-elles évaluer chez un éditeur de CRM régional ?
Lors du choix d'un éditeur de CRM régional, les entreprises européennes doivent examiner attentivement les critères suivants :
- Résidence souveraine garantie des données en Europe : Les données personnelles des clients, les historiques de messages et les sauvegardes de continuité doivent être hébergés exclusivement dans des centres de données certifiés ISO 27001 situés au sein de l'UE ou de l'EEE. L'éditeur doit s'engager formellement à ne pas faire transiter les flux par des infrastructures étrangères soumises à des lois de surveillance extraterritoriales comme le CLOUD Act américain. Une localisation régionale incontestable protège les organisations européennes contre les conflits de juridiction et les risques liés aux transferts de données hors Union.
- Outils de conformité RGPD intégrés : Des fonctionnalités natives de suivi des consentements, des politiques automatisées de conservation des données et des parcours simplifiés d'exercice du droit à l'effacement facilitent le respect de l'article 17 du RGPD. La solution doit consigner automatiquement la base légale de chaque traitement, les préférences de cookies et les opt-ins marketing sur l'ensemble des formulaires entrants. Gérer ces obligations de façon manuelle sur des bases morcelées expose à des risques opérationnels majeurs et à de lourdes pénalités.
- Accord de traitement des données (DPA) opposable soumis au droit de l'UE : L'éditeur doit conclure un DPA exhaustif conforme à l'article 28 du RGPD, mentionnant l'ensemble des sous-traitants et prévoyant l'obligation d'alerte en cas d'incident sous 72 heures. Le droit applicable et la juridiction compétente doivent dépendre des tribunaux d'un État membre de l'UE et non d'une juridiction étrangère. Les équipes d'achat doivent scruter la chaîne des prestataires tiers d'analyse et de routage d'e-mails pour vérifier qu'ils offrent les mêmes garanties de confidentialité.
- TVA intracommunautaire, facturation électronique et gestion multidevise : Les modules de devis et de facturation doivent prendre en compte les mécanismes de TVA intracommunautaire, le régime d'autoliquidation et les facturations en euros, livres sterling ou francs suisses. Les éditeurs régionaux avancés proposent une interconnexion directe avec les standards européens de facturation électronique comme PEPPOL, Factur-X ou ZUGFeRD. La conformité native aux obligations de facturation évite le recours à des modules tiers payants pour le calcul des taxes.
- Plateforme multilingue et assistance client locale : L'interface logicielle et les portails de prise de rendez-vous doivent être déclinés dans les grandes langues européennes (allemand, français, espagnol, italien, néerlandais) pour soutenir l'activité transfrontalière. Les services d'assistance doivent être joignables aux heures de bureau d'Europe centrale et s'exprimer dans les langues locales, sans se résumer à des centres de support basés aux États-Unis. Un support dans sa propre langue fluidifie le déploiement et accélère le traitement des incidents techniques.
- Certifications de sécurité indépendantes reconnues en Europe : La validation d'audits stricts tels que l'ISO 27001, le SOC 2 Type II et le référentiel allemand BSI C5 certifie la solidité des contrôles de sécurité techniques et organisationnels. Les éditeurs doivent attester d'un chiffrement de bout en bout des flux et des bases de données sous contrôle souverain des clés cryptographiques. Des rapports d'audit tiers indépendants constituent un gage de sécurité indispensable pour les comités des risques.
- Interconnexion avec l'écosystème logiciel européen : Des connecteurs préconfigurés vers les banques européennes via les API open banking (DSP2), les logiciels comptables locaux (DATEV, Pennylane) et les ERP régionaux empêchent les ruptures d'information. Cette interopérabilité assure le rapprochement comptable automatique des règlements clients sans manipulation de fichiers Excel. S'orienter vers un acteur ancré dans le paysage logiciel européen offre une compatibilité durable avec les évolutions réglementaires de chaque pays.